#111.09.2014 00:59:04
Dmitrу"
наверное такая тема будет полезной.
бесплатные способы избавляться от вирусов
наверное такая тема будет полезной.
бесплатные способы избавляться от вирусов
http://ccleaner.org.ua/download/
это для чистки компьютера
на русском
бесплатно
выносит безхозные файлы
исправляет неправильные пути
удаляет программы какие ей покажете (которые не нычкуются), делает это быстрее и качественнее, нежели сама Винда.
http://www.freedrweb.com/cureit/
утилита для чистки вирусов, не замеченных прочими прогами
Старейшая русская бесплатная штука. Помогает дистанционно проверить компьютер, файлы, сайты...
Реально находит и удаляет дрянь, которую не видят др. антивирусы.
http://revo-uninstaller.ru.softonic.com/
Уничтожает левые программы и файлы в режиме "охотника" (наведение на папку)
Останавливает работу программы
Деинсталирует
Удаляет.
Останавливает процесс .. удалите дрянь , уберите дрянь из автозапуска и перезагрузите компьютер..
или попробуйте сначала разрушить врднс.программу частично другими способами... а потом revo..
http://revo-uninstaller.ru.softonic.com/
.
Самая,самая полезная прога.Я её ставлю первой,остальное вторично.Голосую всеми конечностями за.Редкость увидеть талантливый програмистов.Гав!
REGEDIT - команда в строке "Найти программы и файлы".
Ручной способ удалять файлы вирусов. Прежде чем пользоваться - сделайте контрольную точку восстановления системы. Если удалите лишака, то сможете восстановить как было.
После ввода команды попадаете в редактор реестра.
Выделите HKEY . Далее "Правка" - "Найти" .. введите слово название вирусной программы , после нахождения удаляйте папку или компоненты. И так несколько раз.... Программа вируса будет разрушена..
После, сможете удалить вирусную программу традиционно в папке "Мой компьютер" - "Program Files"
Современные вирусы чаще представляют из себя два направления (ну что я заметил).
1) Клянчат деньги...
Например обнаруживаете у себя какой-нибудь sweet-page. Потом конечно идёте в Гугль и он вас направляет к чудесному доктору, который предлагает скачать утилиту.. ..
В результате, вы получаете на комп ещё один вирус, который обещает удалить sweet-page и ещё 8 тысяч угроз за 39$.
Не ведитесь, удаляйте это дерьмо через regedit
2) Рекламный агент..
Тоже не блокирует вам компьютер.. Просто вместо рекламы любого сайта подвинчивает вам свою рекламу..
например какой-нибудь deal-keeper. Тоже удаляется в ручную..
Разумеется я понимаю это постольку поскольку, поэтому делитесь ещё опытом, а лучше с подробным описанием...
Дмитрий,остановитесь!!!111
Пользователи вашего форума совершенно(за некотором исключением) не знают что это вы им советуете.Мало того,вы категорически толкаете их в объятия сервисов по ремонту.
Стоп! Реестр трогать шаловливыми ручками нельзя.
Затрите ваше сообщение,иначе последователи советов самоустранятся.))
Так а я и не советую трогать лишнего в реестре...
Я сам удалил на днях Деалер какой-то (уже не помню точно название)... вот и могу поделиться, как именно..
Вот отличный пример как именно это делается http://www.youtube.com/watch?v=RvjYMDwKUc8
сам так проделал весной, всё чистенько...
Если есть у тебя конкретные советы, то давай, думаю люди благодарны будут....
но не так как сообщение №5
Dmitry", меня Panda не пускает сюда по причине нахождения на форуме (странице) вредоносного ПО и т.д. Что не так тут?
По всей видимости дело в капризах "панды"...
У меня все гут без этих гребаных "антивирусов" . В сети пользую Ad Muncher -ом , а так слежу сам за чистотой и вовремя делаю Бэк-Ап / Roll Back Rx/.
Dmitry", меня Panda не пускает сюда по причине нахождения на форуме (странице) вредоносного ПО и т.д. Что не так тут?
Это происки врагов.)) Менял я как-то свой антивирь(бесплатный аваст),хотел экспериментов.
Поставил AVZ,так он при первом сканировании после установки,снес собственный установочный файл,скачанный с офсайта.Точно такая же фигня была с AVIRA,так что не переживай зря,это враги.))
Пользуюсь стандартным виндовским файрволом, майкрософтофским антивирусом (essential вроде), и acronis true image для бекапов, если ловлю заразу то откат к последнему бекапу занимает 5 минут, главное вирус в бекап не засунуть 
Всех плюсую
Я знаю, самый большой вирус это ВыньДос Вирусы сейчас заточены в основном под слежку и атаку на сайты. В былые времена как ошифрует тебе FAT и "куку Гриня" (с)
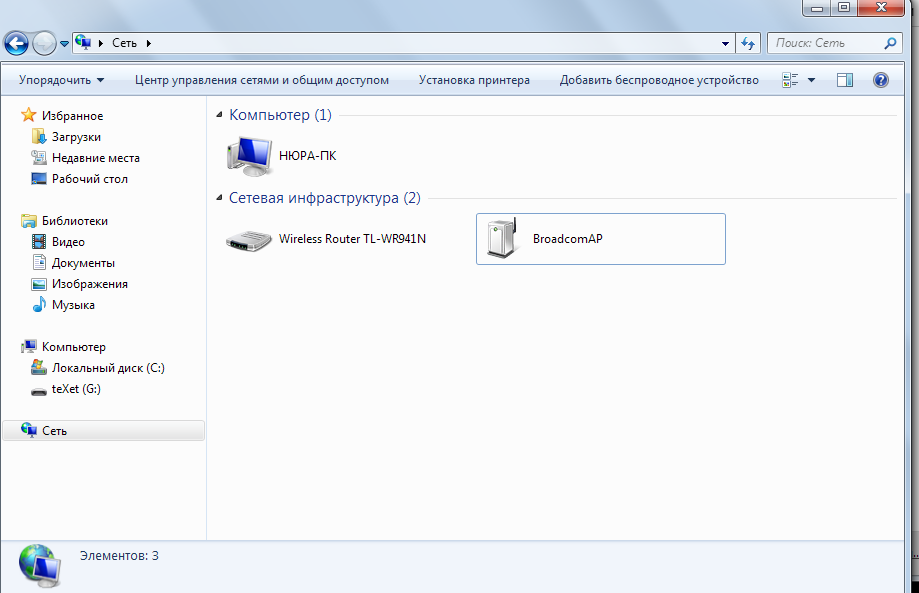
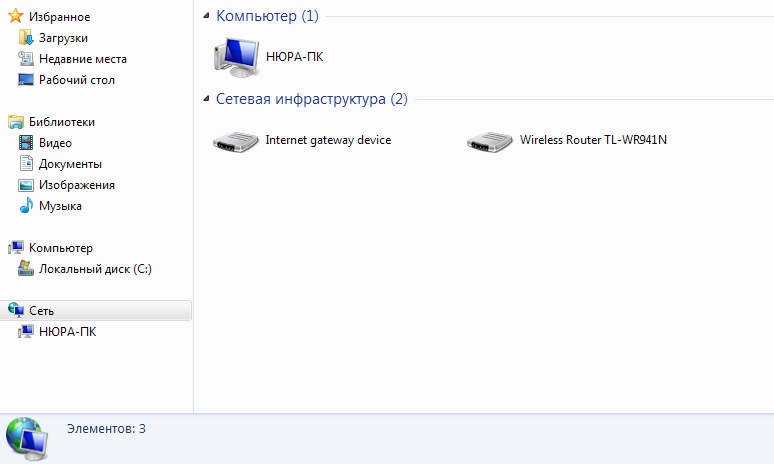
Кто-нибудь в курсе, что это за хрень высветилась однажды, и для чего она?
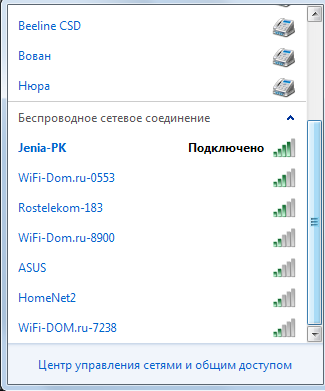
В домашней сети нет ничего подобного. У соседей, которые высвечиваются в этом окне - тоже.
Но инет, благодаря ей, в час по чайной ложке.
Не в смысле скорости, она нормальная, а прерывается постоянно, восстанавливается через несколько минут (или после каждой операции надо заново включать).

Антон, говорят не париться!
Это чипсет вашего роутера от broadcom. Так он показывает, что он присутствует в сети. Должно быть вы поменяли недавно какие-то настройки и вот он результат. Буковки AP означают Access Point, что переводится как "Точка Доступа", т.е. Wi-Fi.
Но инет, благодаря ей, в час по чайной ложке.
Не в смысле скорости, она нормальная, а прерывается постоянно, восстанавливается через несколько минут (или после каждой операции надо заново включать).
Та же история. В последние несколько дней инет перешел на собственный ритм: нормальная, в целом, скорость, но самопроизвольно отключается и точно так же, по неведомым законам, соединение само себя подключает. Синусоида как будто. Звонил нынче в Ростелеком, если раньше на инженера минут через 15 ожидания переключали, то теперь через два с половиной часа только - столько звонков было. А звонок все равно не помог, инет как сам собой отключался-подключался, так и продолжает.
Думал это хакерская атака на Ростелеком, но если у вас с Билайном та же история, то непонятно что и предполагать. Может спутники накрылись.
Это чипсет вашего роутера от broadcom. Так он показывает, что он присутствует в сети. Должно быть вы поменяли недавно какие-то настройки и вот он результат. Буковки AP означают Access Point, что переводится как "Точка Доступа", т.е. Wi-Fi.
Эта картинка получилась единственный раз. В первый и последний. Всегда показывается роутер как роутер. При нажатии все соответствует. Эта хрень при нажатии зависла и больше не появлялась.
И потом, это же домашняя система. Все функции роутера есть в роутере.
Спрошу так: можно ли технически поставить где-то по соседству какую-нибудь хрень, чтобы она как у себя дома в домашней системе была и все инет-действия снимала. Насколько сложно это, или наоборот, плевое дело?
Поменяйте пароль доступа к домашней сети (не простой). И меняй чаще.
В настройках роутера какой тип шифрования стоит?
Если есть подозрения, проверьте все рабочие процессы, лишние и подозрительные отключи. Проверьте автозагрузку.
Как вариант, можно поставить сканер сетей WiFi и посмотреть что есть подозрительное рядом.
Теоретически, если сильно надо определенным службам, все это возможно. Если канал wifi не шифруется или есть возможность доступа к шифру (а у некоторых служб думаю есть) то весть трафик можно увидеть, причем ты даже и не узнаешь и не почувствуешь. Но мне кажется им гораздо проще следить через дыры у провайдера, не заморачиваясь с дополнительным оборудованием, если конечно ты не используешь какие нибудь зашифрованные сети (VPN) и через них выходишь в мировую сеть (в данном случае думаю им будет сложнее).
Отредактировано Kukumber (17.11.2014 21:35:24)
Чето хренею.
После показа этой дряни в домашней сети
Компьютеры и вирусы
интернет наладился, дрянь исчезла.
И вот опять.
В домашней сети новая дрянь, и интернет еле дышит.
Что за приколы, т-щи майоры!!
горожанин
http://www.kaspersky.ru/antivirus-remov … rm=0&=
Этим проверь комп. Он бесплатный, загрузишь и проверишь в винде. Если не поможет, выруби / удали проги создающие виртуальные диски \устройства, наподобие Daemon tools. Обнови дрова на оборудование, твой wifi роутер. какой антивирус стоит?
http://www.freedrweb.com/cureit/ или этим попробуй, он не требует вводить еmail
О вот здесь есть касперский и не требует мыло http://softgallery.ru/kaspersky-virus-removal-tool/
Отредактировано анебожитель (29.11.2014 03:25:30)